Usługi · Infrastruktura i bezpieczeństwo IT
Bezpieczeństwo IT i pomoc przy NIS2
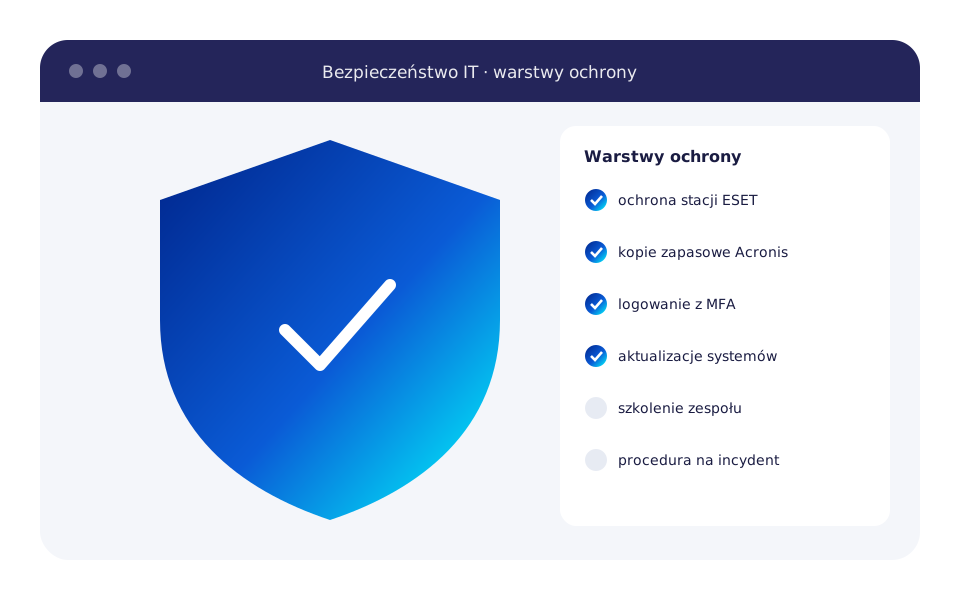
Atak ransomware, wyciek hasła albo awaria dysku potrafią zatrzymać firmę na wiele dni. Łączymy sprawdzone narzędzia z prostymi zasadami: ochrona stacji i serwerów, kopie zapasowe, logowanie wieloskładnikowe i ludzie, którzy wiedzą, czego unikać. Pracujemy na rozwiązaniach ESET i Acronis.
Dla kogo
Dla firm i instytucji, które przechowują dane finansowe, kadrowe i dane klientów, oraz dla organizacji, które chcą sprawdzić, czy dotyczy ich ustawa o KSC (NIS2), i przygotować się do jej wymagań.
Co zyskujesz
- mniejsze ryzyko przestoju po ataku
- dane firmy chronione na stacjach i serwerach
- zespół, który rozpoznaje podejrzane wiadomości
- jasny plan działania na wypadek incydentu
Ochrona stacji i serwerów
Wdrażamy oprogramowanie ESET na komputerach i serwerach i zarządzamy nim z jednej konsoli. Widzimy zagrożenia na wszystkich urządzeniach i reagujemy, zanim problem się rozleje.
- ESET na komputerach i serwerach
- centralna konsola zarządzania
- ochrona poczty i przeglądarek
- reagowanie na wykryte zagrożenia
- raporty stanu ochrony
- odnowienia licencji pod kontrolą
Kopie zapasowe Acronis
Kopie zapasowe to ostatnia linia obrony przed ransomware. Wdrażamy rozwiązania Acronis, z którym współpracujemy przez dystrybutora DAGMA, i regularnie sprawdzamy, czy dane da się odtworzyć.
- Acronis dla serwerów i komputerów
- kopie baz enova365 i Optimy
- kopie poza siedzibą firmy
- testy odtwarzania
- ochrona kopii przed zaszyfrowaniem
- powiadomienia o nieudanych kopiach
Hasła, MFA i aktualizacje
Większość włamań zaczyna się od słabego lub wykradzionego hasła albo od niezałatanej luki. Ustalamy politykę haseł, włączamy logowanie wieloskładnikowe tam, gdzie to możliwe, i pilnujemy aktualizacji systemów.
- polityka haseł dla firmy
- logowanie wieloskładnikowe (MFA)
- uprawnienia według stanowisk
- aktualizacje systemów i programów
- wyłączanie kont byłych pracowników
- zabezpieczenie dostępu zdalnego
Pomoc przy dyrektywie NIS2
Od 3 kwietnia 2026 r. obowiązuje znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa, która wdraża dyrektywę NIS2. Podmioty kluczowe i ważne mają czas do 3 kwietnia 2027 r. na wdrożenie wymagań. Sprawdź w bezpłatnym teście, czy ustawa dotyczy twojej firmy, a potem pomożemy domknąć luki: od przeglądu zabezpieczeń, kopii i MFA po procedury obsługi incydentów i dokumentację.
- test NIS2 i samoocena gotowości online
- ocena, czy i jak NIS2 dotyczy organizacji
- przegląd obecnych zabezpieczeń
- lista działań do wdrożenia
- procedury obsługi incydentów
- dokumentacja zabezpieczeń
- wdrożenie środków technicznych
Audyt i szkolenia
Zaczynamy od przeglądu: jakie urządzenia są w sieci, kto ma dostęp do czego i jak wyglądają kopie. Potem szkolimy pracowników, bo to oni najczęściej otwierają podejrzane załączniki.
- przegląd urządzeń, kont i uprawnień
- ocena kopii zapasowych
- raport z zaleceniami
- szkolenia z rozpoznawania phishingu
- zasady pracy z danymi firmy
- plan działania na wypadek incydentu
Rozwiązania, które wdrażamy
Ochrona stacji i serwerów oraz kopie zapasowe od producentów, z którymi współpracujemy.
Znaki towarowe należą do ich właścicieli. Enology nie jest producentem tych rozwiązań.
Najczęstsze pytania
Czy NIS2 dotyczy mojej firmy?
Zależy od sektora z załączników do ustawy o KSC, wielkości firmy (razem z firmami powiązanymi) i kilku wyjątków. Wstępnie sprawdzisz to w naszym bezpłatnym teście NIS2 (enology.pl/test-nis2/). Pomagamy też przygotować plan dostosowania. Nie zastępujemy porady prawnej.
Czy antywirus wystarczy do ochrony firmy?
Nie. Potrzebne są też kopie zapasowe, aktualizacje, MFA i przeszkoleni pracownicy. Ochrona działa najlepiej warstwami.
Jakie programy do ochrony wdrażacie?
Pracujemy na rozwiązaniach ESET do ochrony stacji i serwerów oraz Acronis do kopii zapasowych.
Co zrobić po ataku ransomware?
Odłączyć zainfekowane urządzenia od sieci i od razu do nas zadzwonić. Odtwarzamy dane z kopii i sprawdzamy, jak doszło do ataku.
Poradniki na ten temat
Inne usługi Enology
Wdrożenie i opieka
Infrastruktura i bezpieczeństwo IT
Porozmawiajmy, od czego zacząć
Napisz albo zadzwoń. Zapytamy, czego potrzebujesz, i powiemy, jak możemy pomóc.